为 Claude Code、Cursor 等 AI 编程智能体提供命令执行前的风险拦截与备份,帮开发者避免误删误改。
热门评论
PH 用户
demo 里的 rm -rf 例子算是简单情况,因为破坏是本地且以文件形式存在,还能拿备份来 diff。我真正会担心智能体执行的命令,是那些会破坏文件系统之外东西的:对生产 API 发 DELETE 调用、force-push、在远程 db 上 drop table。hook 也能抓到这些吗?还是说“先备份”的保证只针对文件系统,一旦命令的影响发生在别处就不再成立?
PH 用户
Hi Product Hunt,我是 Manoj。我做 Termaxa,是因为编码智能体现在会自己跑 shell 命令,而那些上新闻的失败,都发生在人们已经给它们的权限范围里:一次清理删错目录、一次 force push、一次 reset。
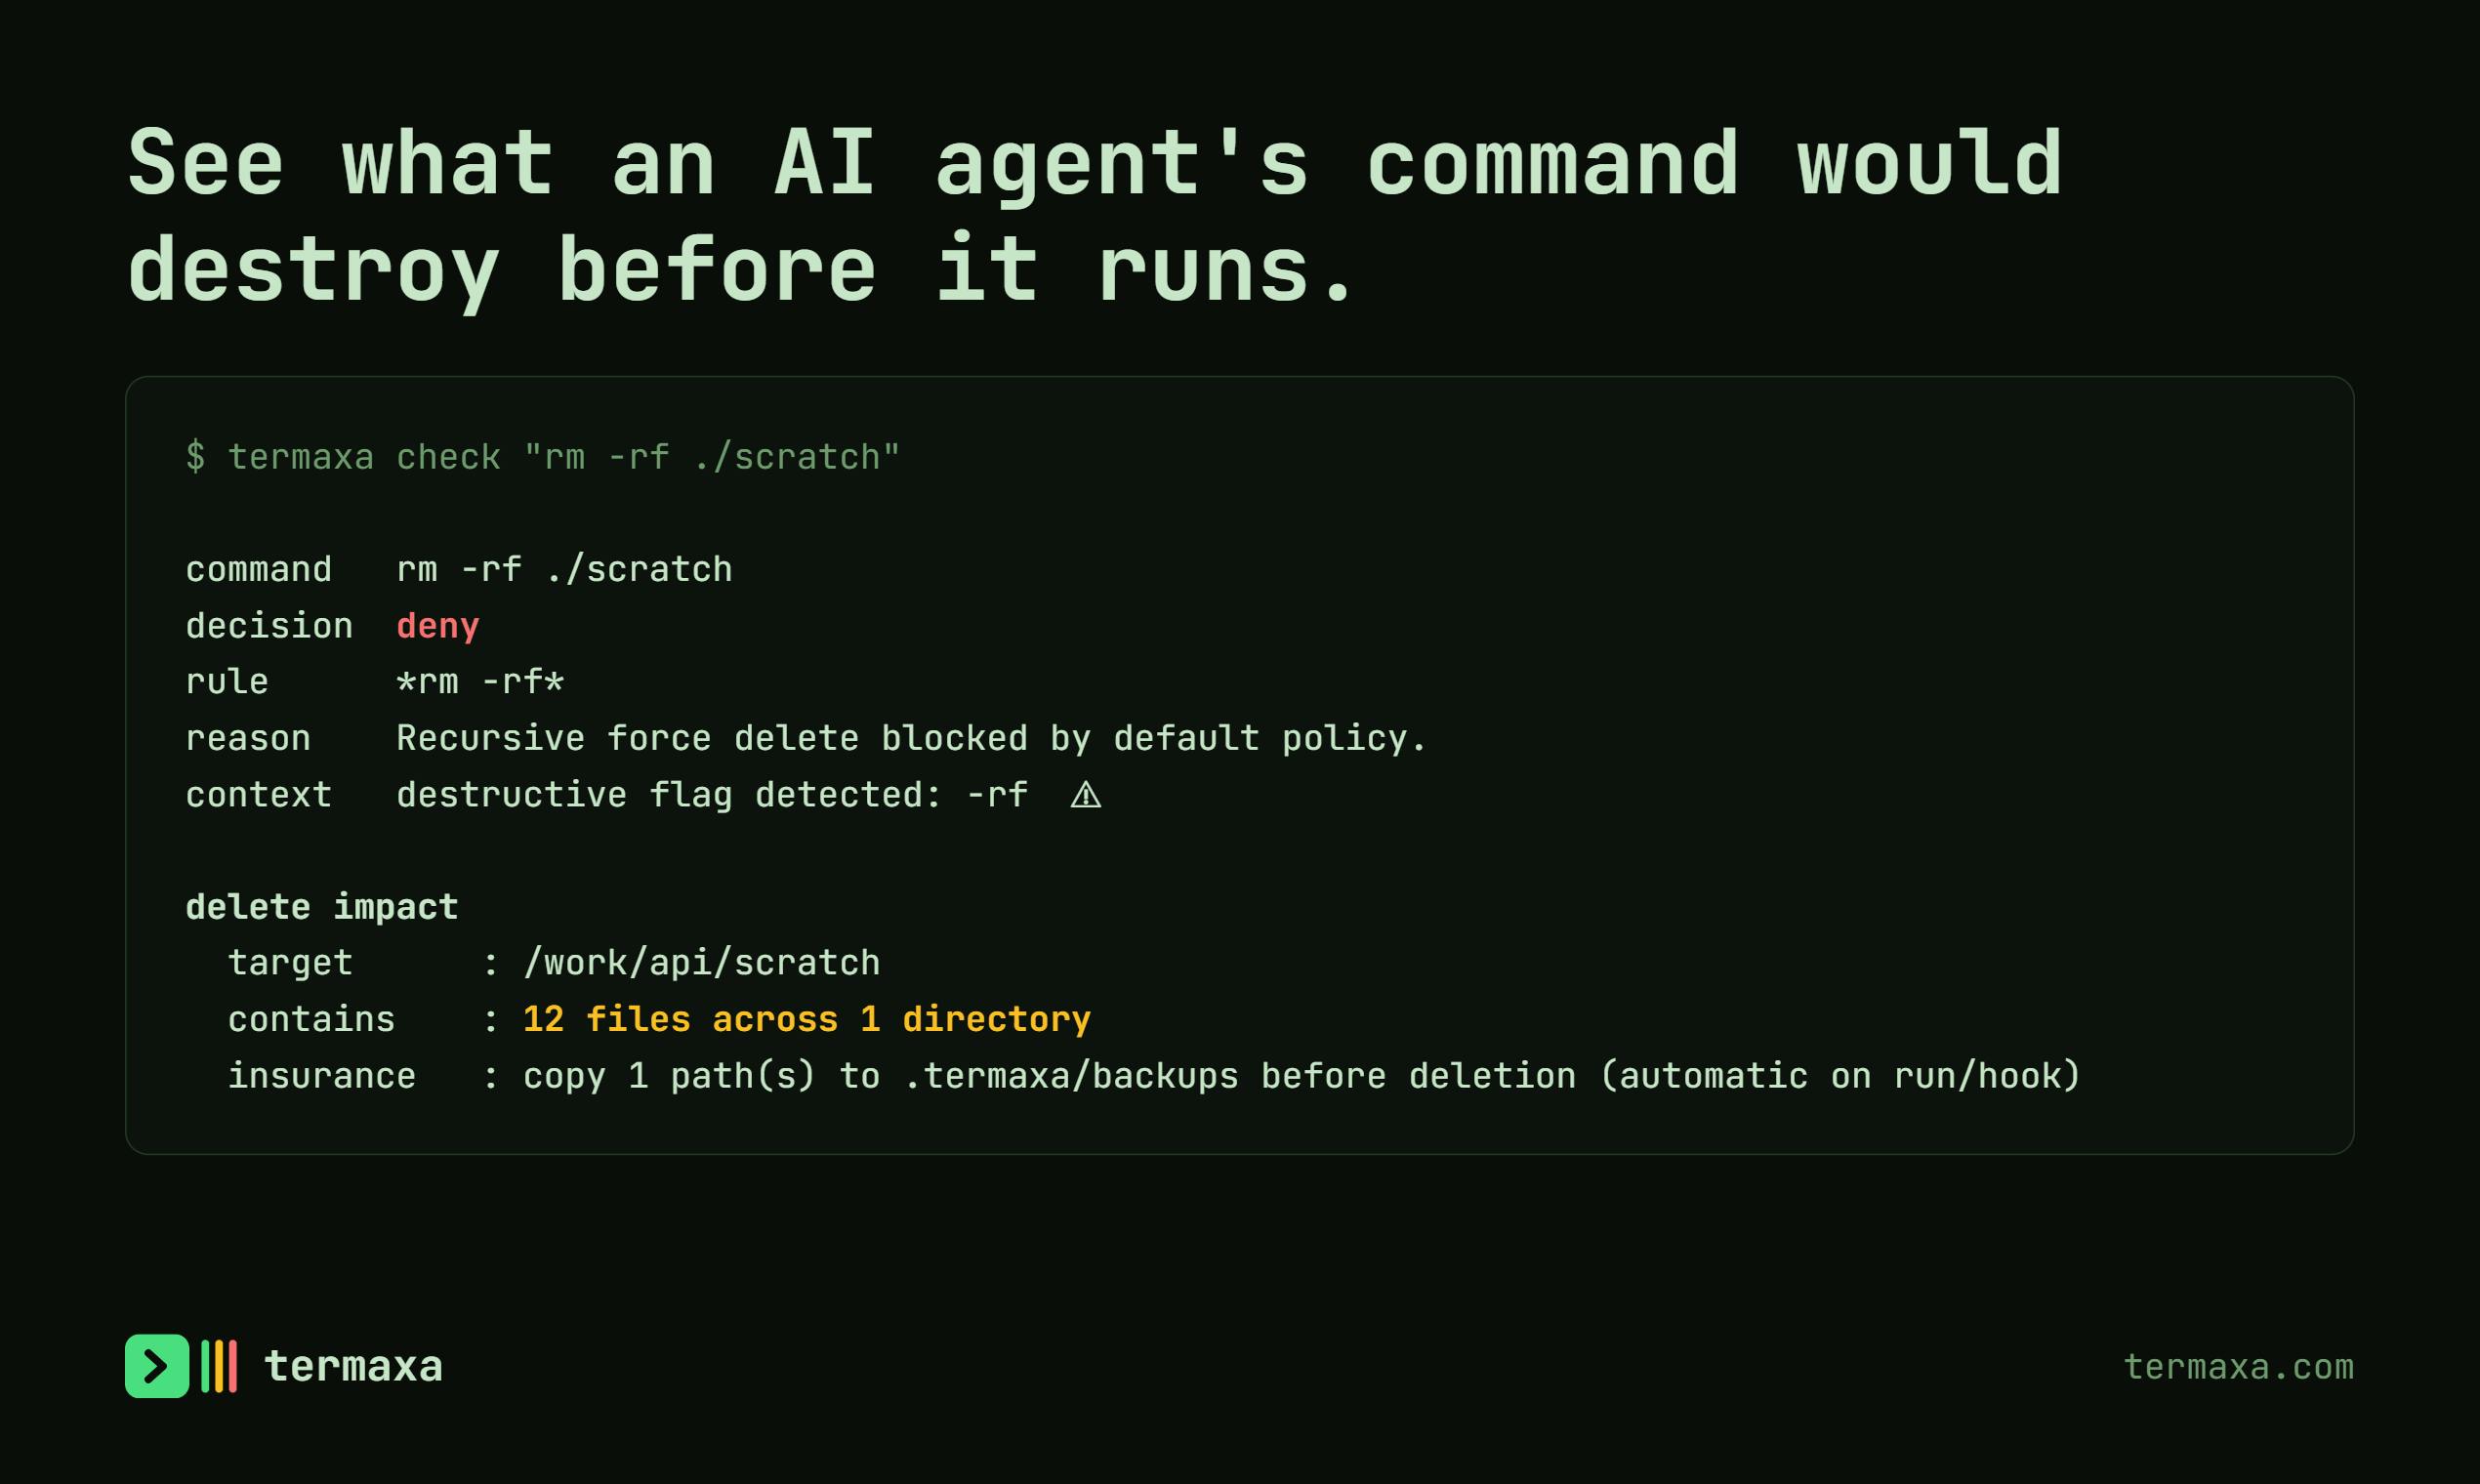
Termaxa 位于智能体的 hook path 中。对每条命令,它会算出会碰到什么(一次 delete 会带走多少文件、一次 push 是否会移除 commits、一次 reset 会丢弃哪些未提交的修改),在命令真正运行前把能复制的都复制下来,然后根据一份你能读懂的 policy 来放行、询问或拒绝。每个决定都会记进一份智能体改不了的记录。
本周早些时候,我拿十个普通 repo 请求测了 36 个模型,每个回答先由 gate 判定,再放到一次性 repo 上运行。当被要求“undo my last commit”时,19 个跑了 git reset --hard,毁掉了没人提过的未提交工作。gate 当时只问了那条命令,所以这周的 0.21.0 修了它:它会先预览 reset 会丢弃什么,并先做 snapshot。文章在 DEV:https://dev.to/zerodrop/asked-to...
如果你更想一开始什么都不改,observe mode(termaxa init --observe)会照旧运行每条命令,termaxa report 会显示执行策略本来会询问、拒绝和放行什么,而且不做任何复制。无论哪种模式,一小批灾难性命令的底线仍会强制执行。
它免费且开源(MIT/Apache-2.0),是单个 Rust 二进制文件,支持 Claude Code、Codex、Cursor 和 Copilot CLI。我会公开所有发现能绕过它的方法:到目前为止有五份安全公告,其中一份由外部研究者报告,还有一份真实使用中发现的每个 bug 的列表。你可以在 play.termaxa.com 上什么都不装,试着攻破它。
我最看重的是:如果你的团队无人值守地运行智能体,请对智能体的 transcripts 跑 termaxa replay(它不执行任何东西),然后告诉我它显示了什么,或者哪里碍事了。