Buddy AI Access (MCP) 为 AI 智能体提供安全访问基础设施的 MCP 服务,开发者可让 Claude Code、Cursor 等智能体执行流水线、查日志、部署应用并精细控制权限。 热门评论 PH 用户Hi Product Hunt!编码智能体能修好你 repo 里的 bug,但它通常拿不到交付平台里发生的事。如果 pipeline 失败了,还是得有人去看日志、重跑,再处理部署。我们做了 Buddy MCP,让智能体能直接、安全地访问工作流中的这一部分。它支持 Claude Code、Cursor、Codex、Copilot 以及其他 MCP 客户端。访问可以按 workspace、权限和可用的工具类别来限制,所以智能体只能拿到你选择授予它的能力。我们尤其感兴趣的是,现在各团队把这条线画在哪儿。你们已经让编码智能体接入交付工作流和基础设施了吗,还是它们仍然只停在 repo?PH 用户Hi Hunters! 👋 我是 Paul,Buddy 背后的 maker 之一。我们用 Buddy 来构建 Buddy,所以 AI 访问早就是我们自己工作流的一部分了。我最常用它做的事之一,就是调试失败的 CI 构建。它让我可以直接在终端里查日志、搞清楚哪里出了问题、push 修复,再重新跑 pipeline,不用在各种工具之间来回切。效率提升是实打实的。处理 targets 也是一样。能安全地在它们上面跑命令,就意味着调试成了流程的一部分,而不是打断流程。很高兴终于能把这个分享给大家。也很想听听你们在自己的工作流里是怎么用 MCP 客户端的!PH 用户AI 智能体的权限能细到什么程度?能把某个智能体限制到特定的 pipeline、环境或操作吗?PH 用户当智能体触发一次运行或部署时,审计日志里会显示谁——智能体,还是我,因为用的是我的 token?PH 用户CLI 呢?我们很多人都在用 Claude Code 或 Codex 这样的终端智能体。这些场景有对应的 CLI 吗?PH 用户恭喜发布!让 AI 智能体以受控方式访问真实基础设施,感觉比单纯的代码辅助迈进了一大步。好奇一下——当团队想限制某个智能体能部署、检查或修改什么时,权限能细到什么程度? 热门产品Rafal Sztwiorok2026-09-15原文 打开互动版
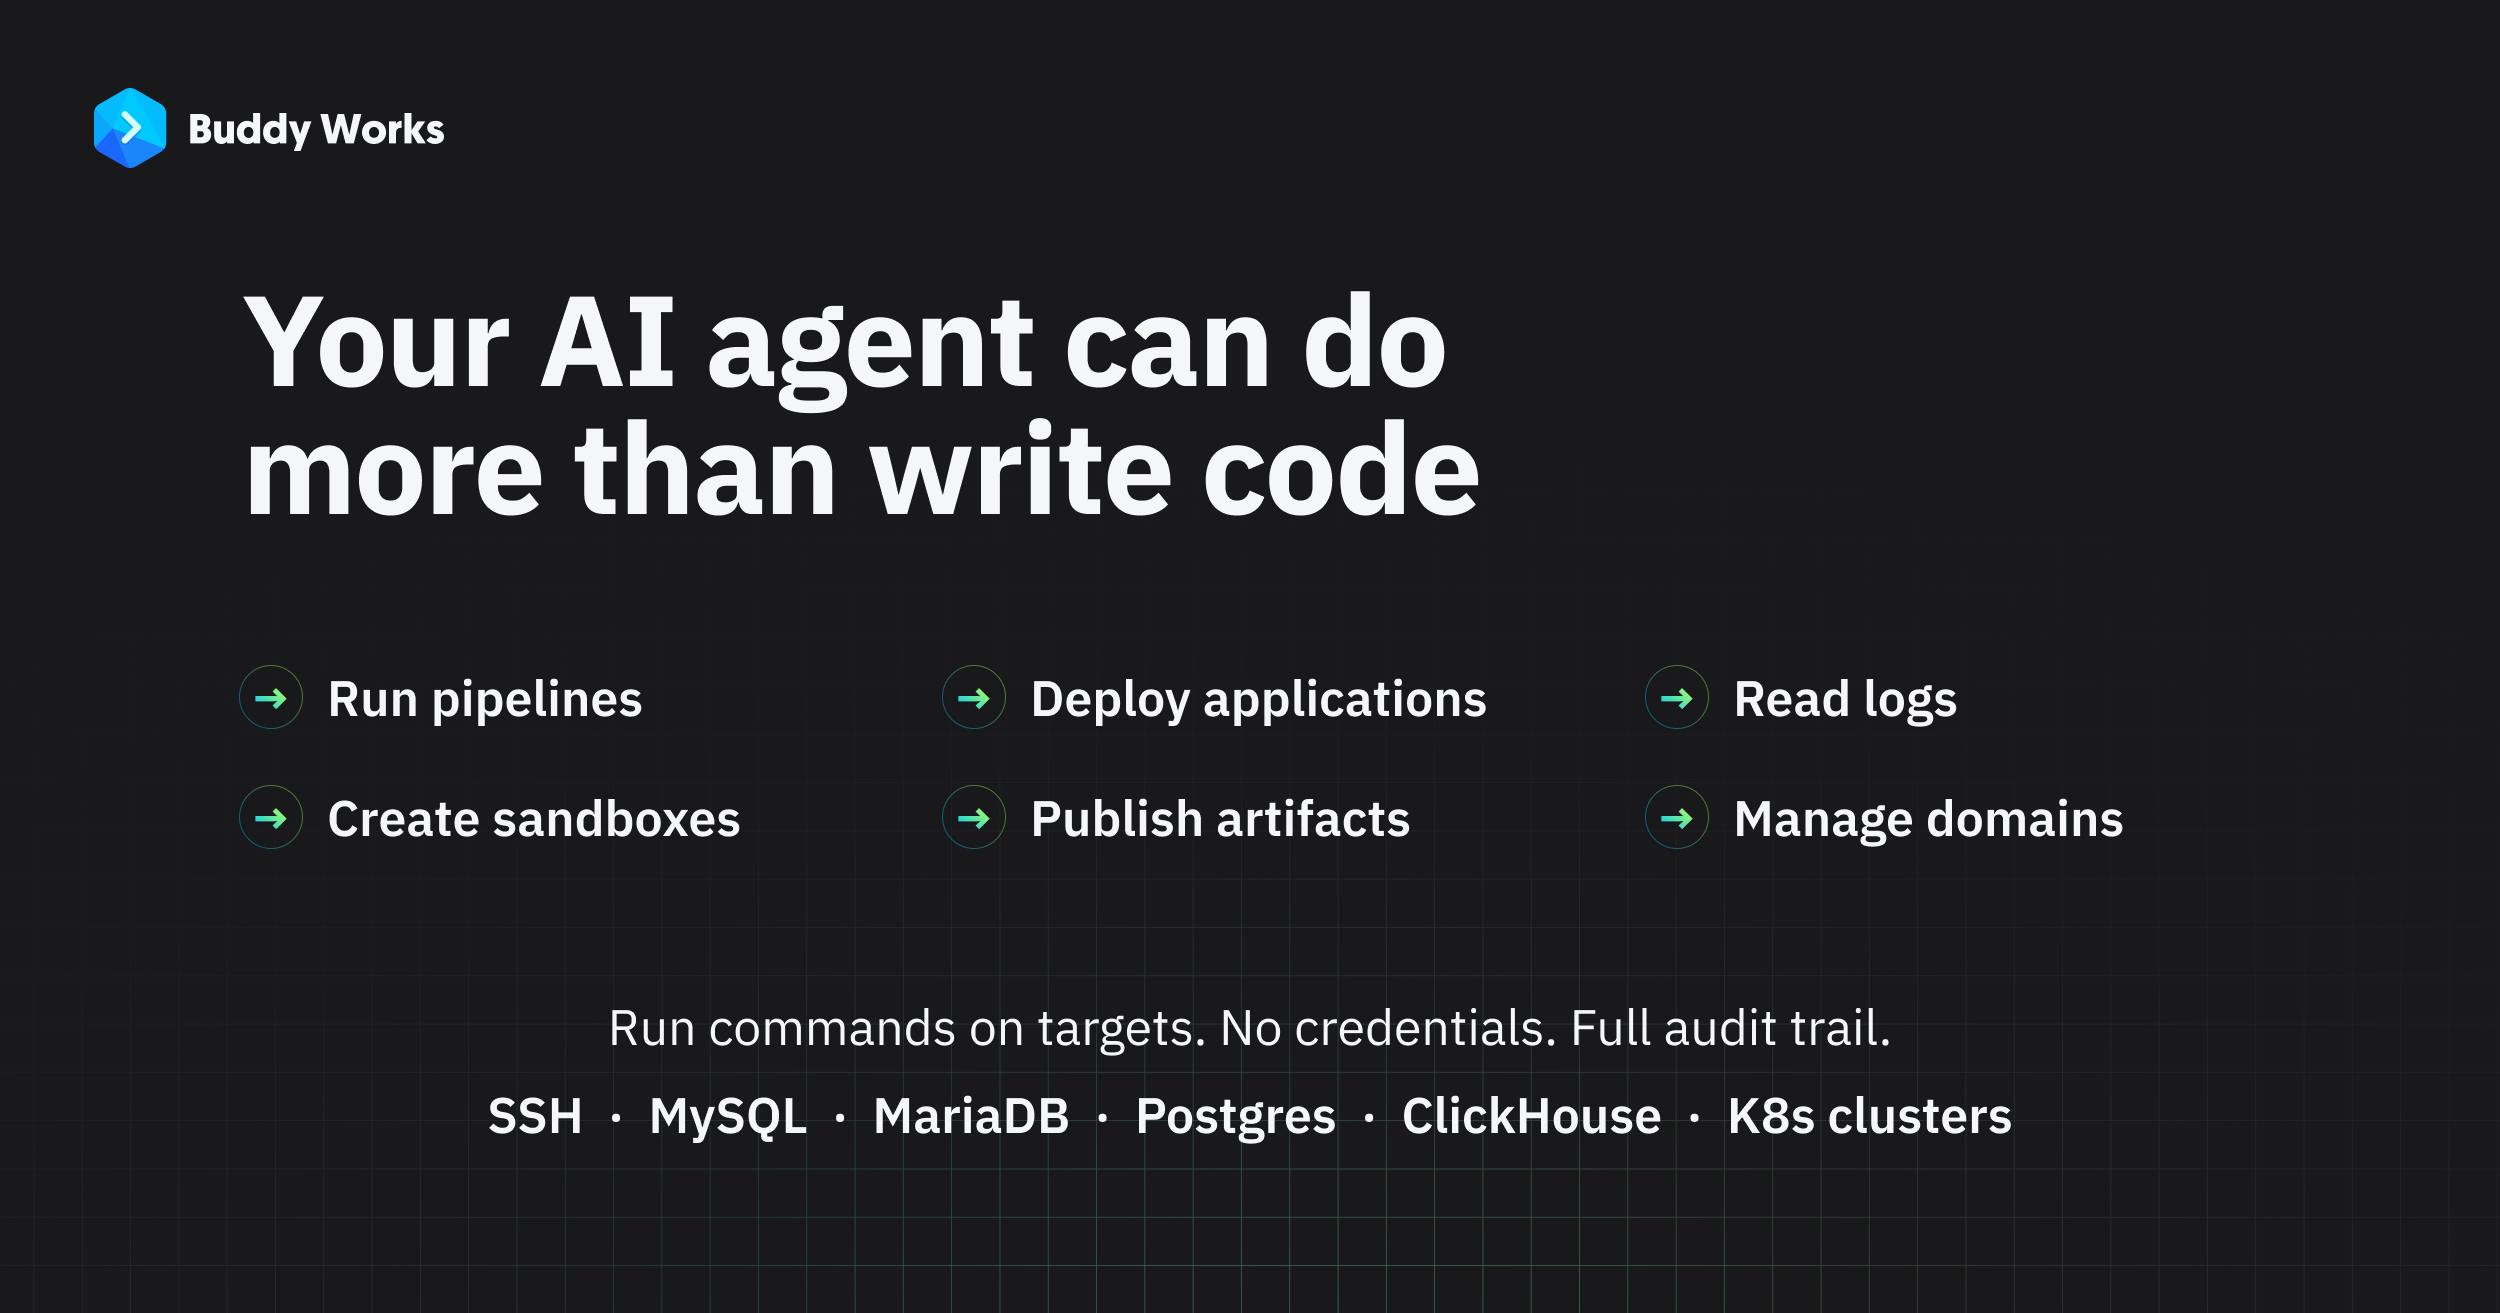
编码智能体能修好你 repo 里的 bug,但它通常拿不到交付平台里发生的事。如果 pipeline 失败了,还是得有人去看日志、重跑,再处理部署。
我们做了 Buddy MCP,让智能体能直接、安全地访问工作流中的这一部分。
它支持 Claude Code、Cursor、Codex、Copilot 以及其他 MCP 客户端。访问可以按 workspace、权限和可用的工具类别来限制,所以智能体只能拿到你选择授予它的能力。
我们尤其感兴趣的是,现在各团队把这条线画在哪儿。
你们已经让编码智能体接入交付工作流和基础设施了吗,还是它们仍然只停在 repo?
我是 Paul,Buddy 背后的 maker 之一。
我们用 Buddy 来构建 Buddy,所以 AI 访问早就是我们自己工作流的一部分了。
我最常用它做的事之一,就是调试失败的 CI 构建。它让我可以直接在终端里查日志、搞清楚哪里出了问题、push 修复,再重新跑 pipeline,不用在各种工具之间来回切。效率提升是实打实的。
处理 targets 也是一样。能安全地在它们上面跑命令,就意味着调试成了流程的一部分,而不是打断流程。
很高兴终于能把这个分享给大家。也很想听听你们在自己的工作流里是怎么用 MCP 客户端的!