Eiliko 厂商回应机器人安全漏洞:将聘请独立安全公司审查
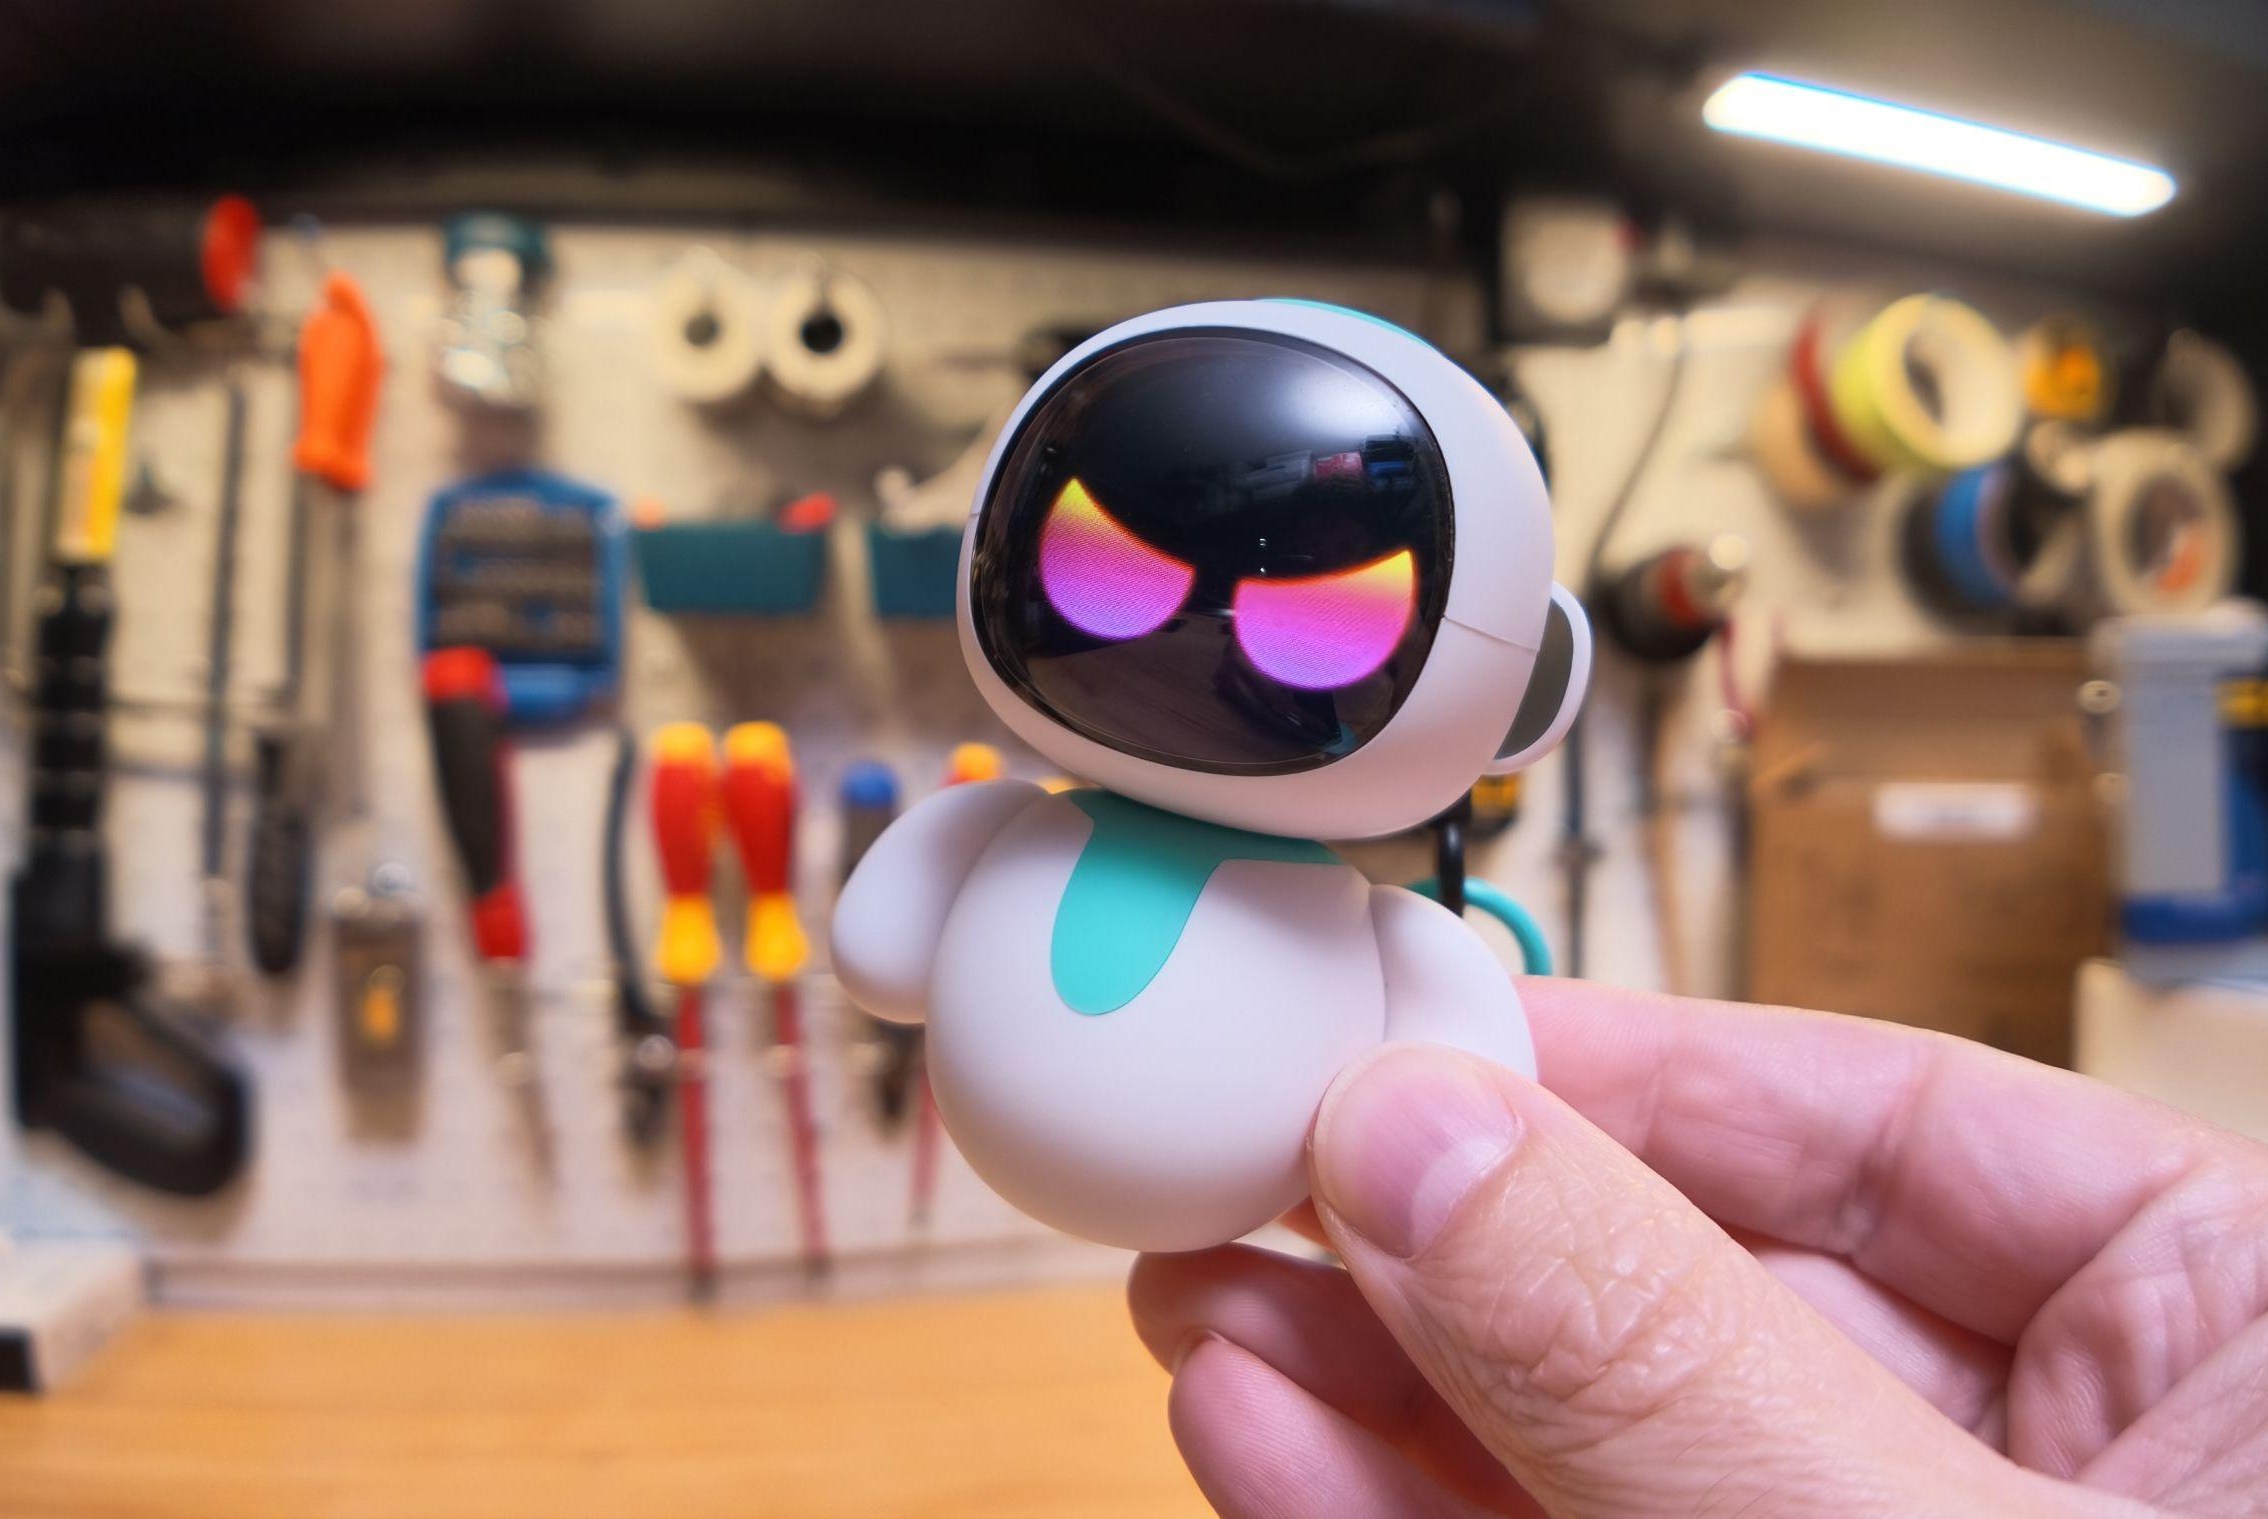
AI 玩具厂商在媒体曝光后才承认漏洞并承诺整改,但记者当场验证数据仍然公开可访问——说明“发声明”不等于“修好了”。
《The Verge》此前报道,Eiliko 这款挂饰 AI 机器人存在严重安全漏洞:黑客可读取用户与它的完整对话记录,而厂商在一个多月里没有回应置评请求。如今 Energize Lab 首次回应,承认报道指出的核心问题,承诺聘请独立安全公司全面审查系统、关闭后端的外部访问、停用可远程修改机器人回复的接口,并删除已存储的对话记录、用户画像和头像图片。但记者核实发现,该公司当时仍在无保护的公开网址上存放用户的录音和照片。
正文摘录
- 新闻 来自该主题的文章将加入你的每日邮件摘要和首页信息流。关注 [查看所有新闻](https://www.theverge.com/news) - AI 来自该主题的文章将加入你的每日邮件摘要和首页信息流。关注 [查看所有 AI](https://www.theverge.com/ai-artificial-intelligence) - 数码产品 来自该主题的文章将加入你的每日邮件摘要和首页信息流。关注 [查看所有数码产品](https://www.theverge.com/gadgets) Eiliko 制造商称将聘请“独立安全公司”,此前 The Verge 报道其机器人存在安全问题 “我们知道,仅凭言语无法赢回那份信任。” “我们知道,仅凭言语无法赢回那份信任。” 作者:Sean Hollister Sean Hollister 高级编辑 来自该作者的文章将加入你的每日邮件摘要和首页信息流。