Databricks 推出实时电信反欺诈 AI 协作助手
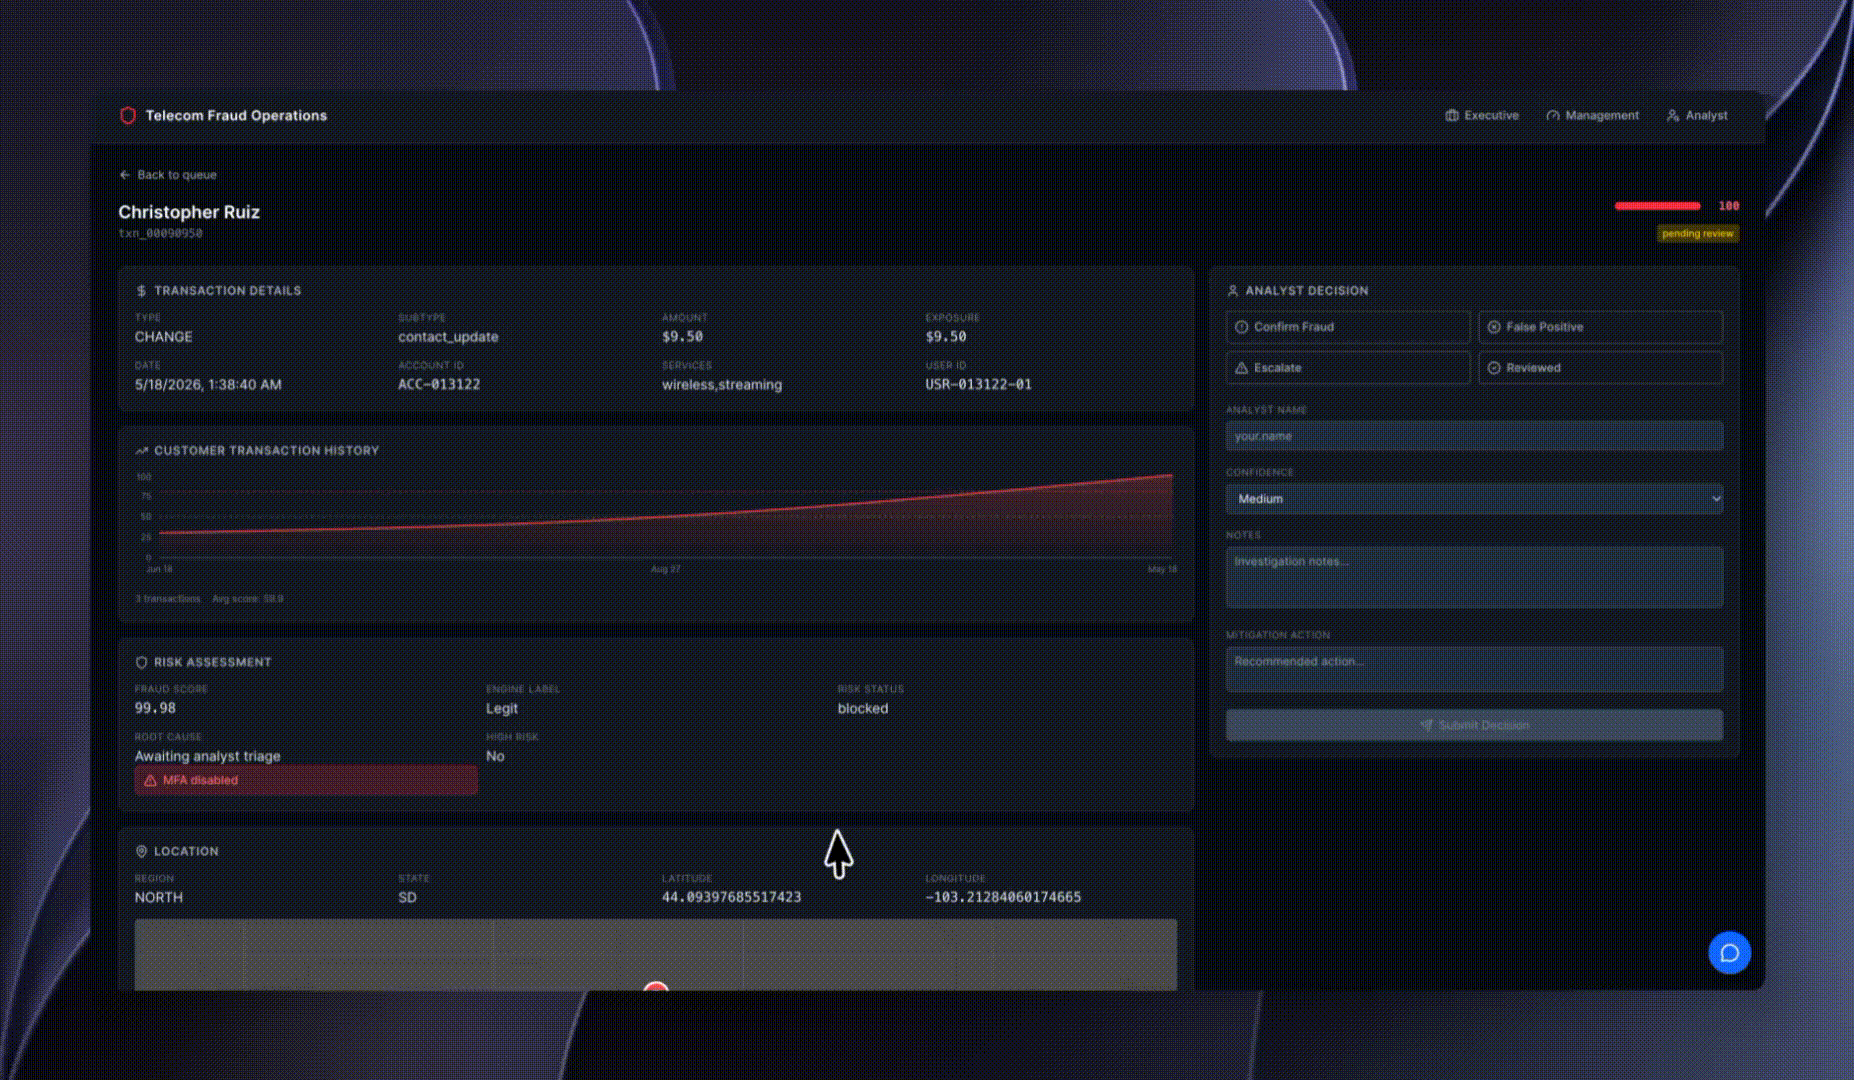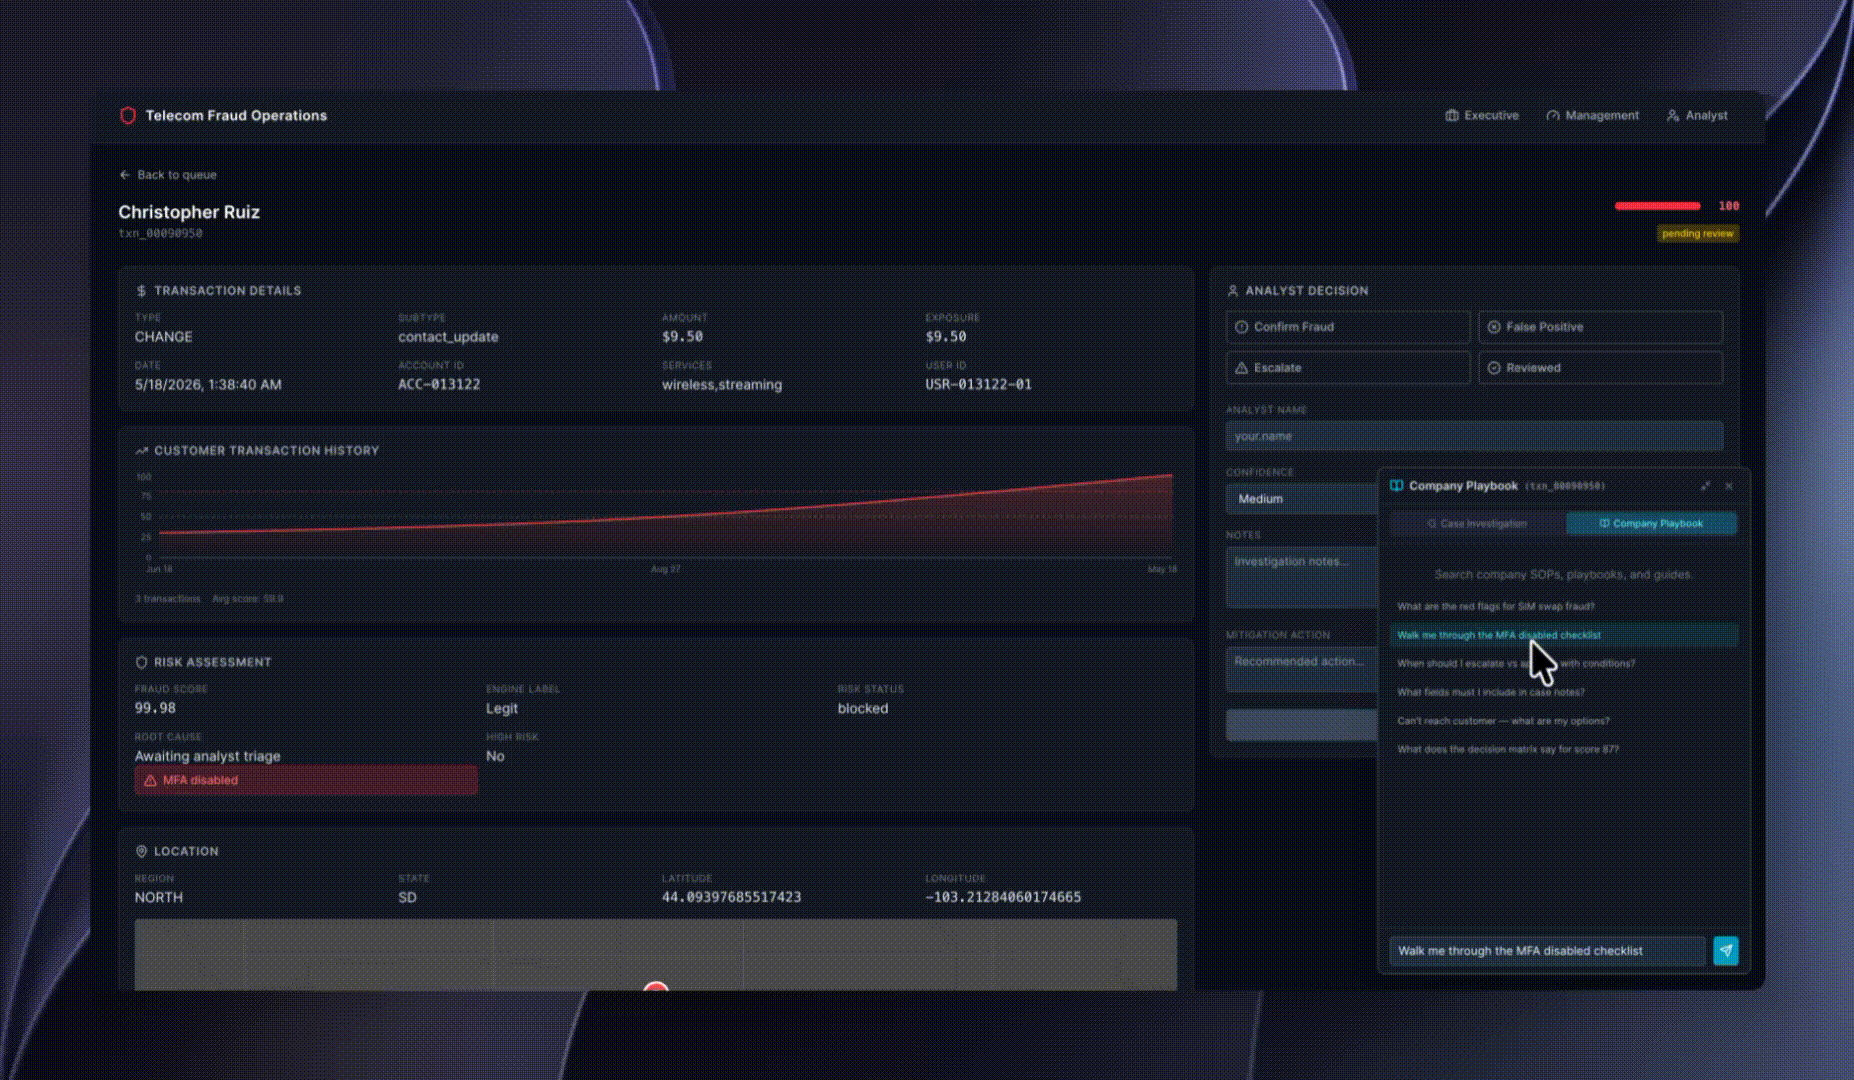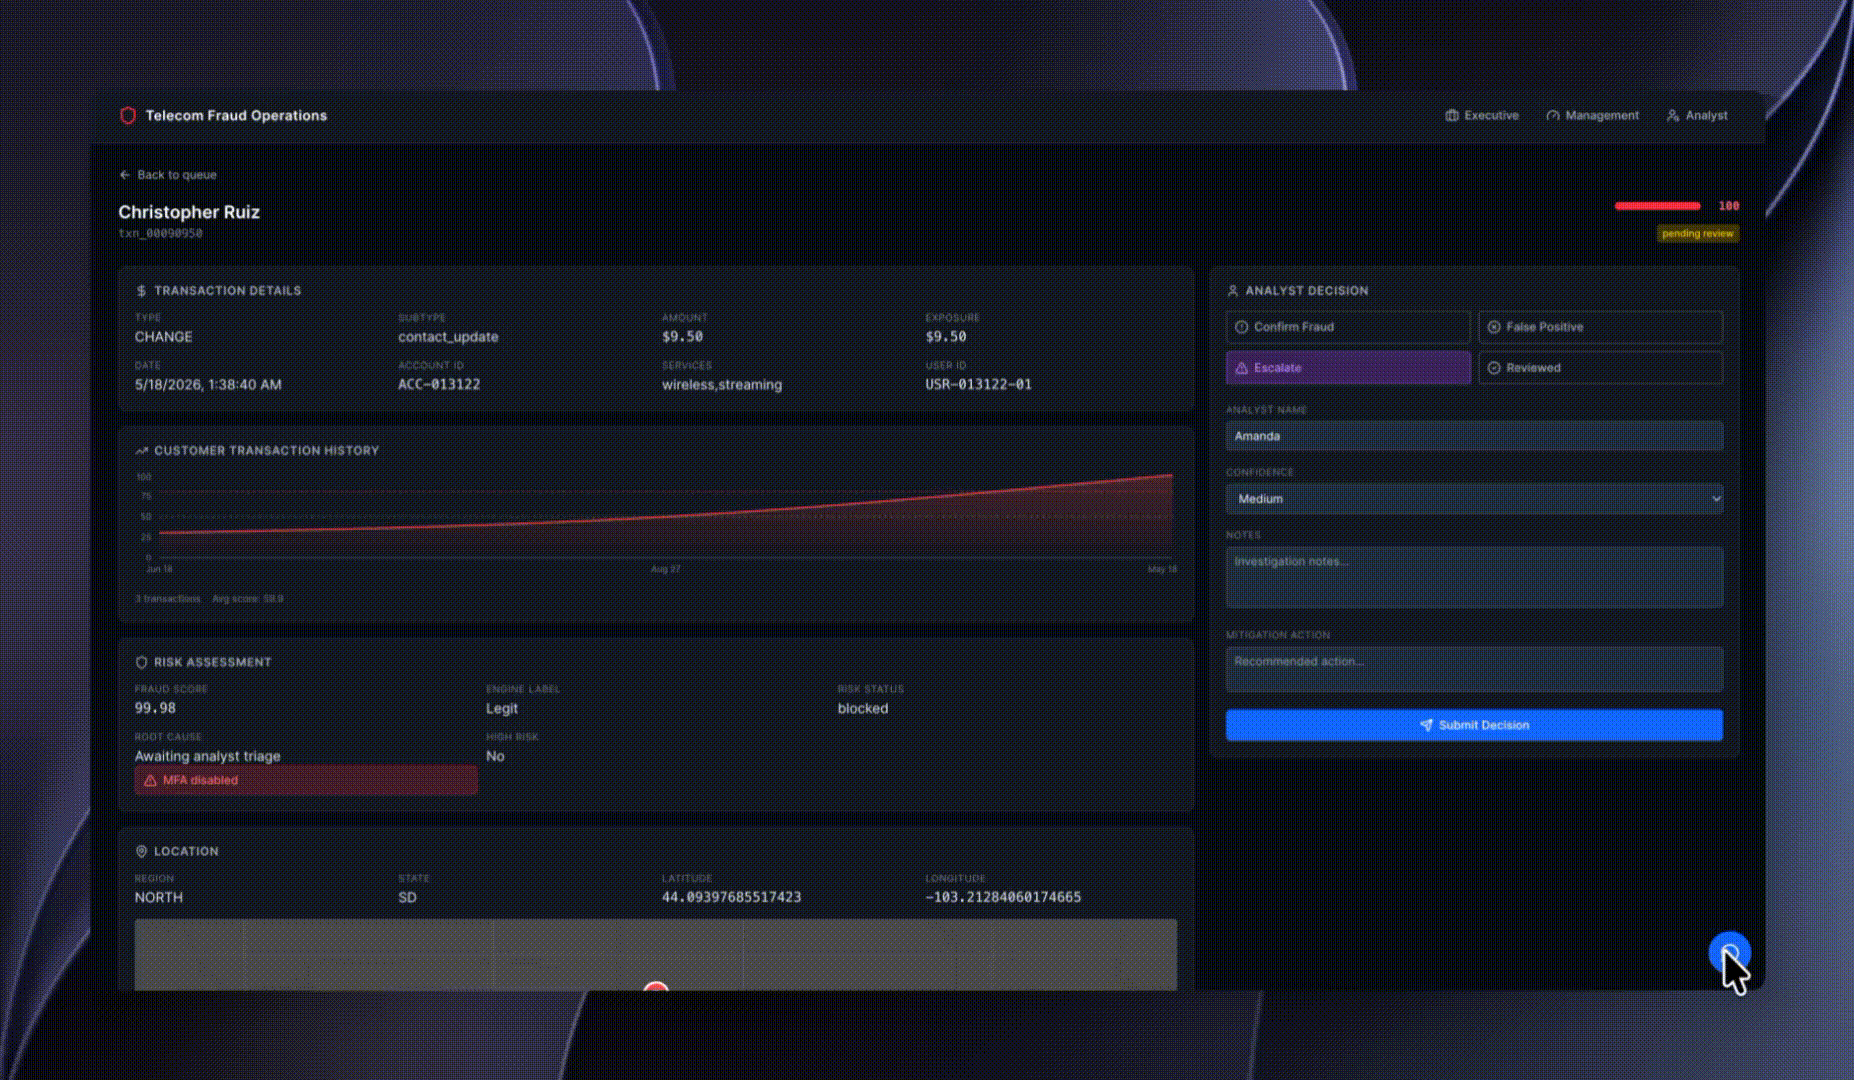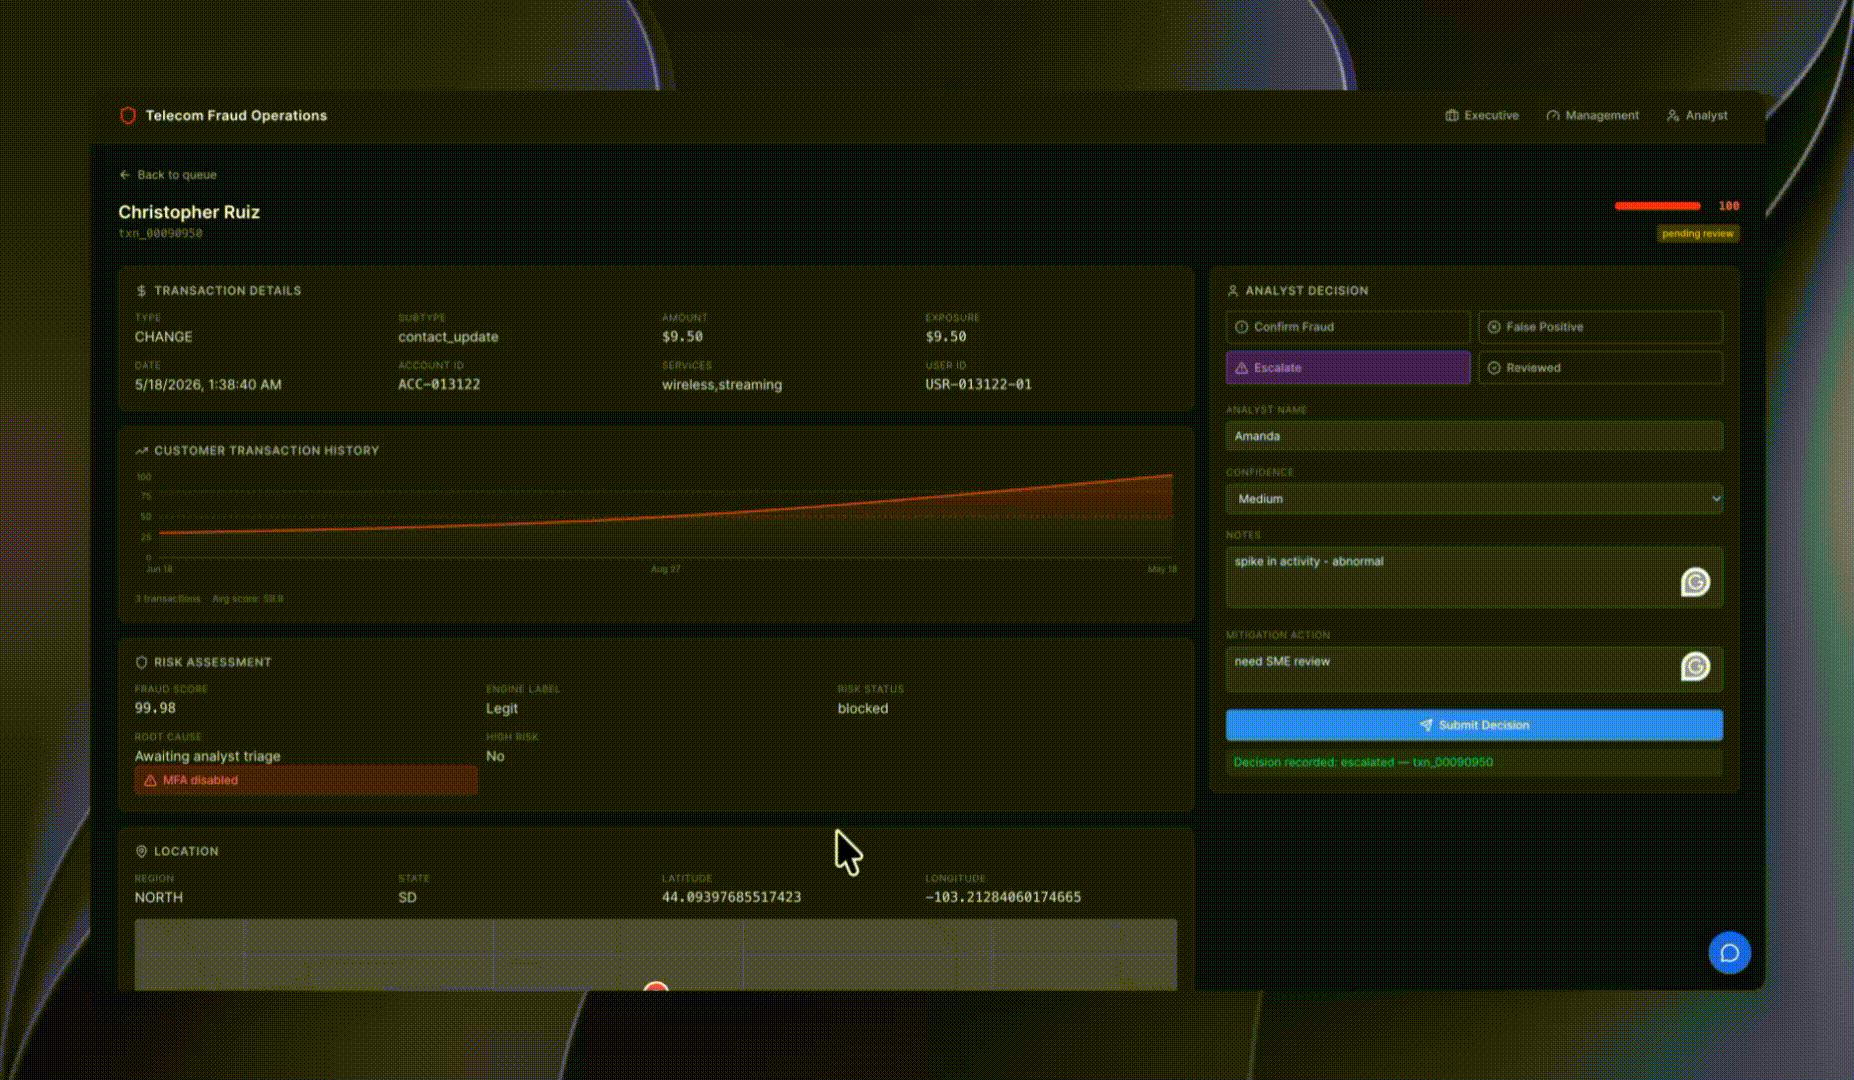
Databricks 主张反欺诈的瓶颈是数据架构而非模型:先打通实时数据底座,再让 AI 助手补上跨渠道关联这块规则引擎的空白。
电信欺诈年损失已达 418 亿美元,账号被盗后几分钟内就能完成 SIM swap(把受害者号码转移到攻击者手中的手法)、下单设备并转进关联金融账户,而检测往往还停留在隔夜批处理。Databricks 认为破局点是把散落在 CDR、CRM、计费、设备、网络等六七个系统里的信号汇成统一、实时、可治理的数据底座,用 AI 助手补充现有规则引擎,而不是推翻它。
正文摘录
用知识、工具和上下文增强你的第一道防线。 根据 Communications Fraud Control Association 2025 年的调查,电信欺诈损失已攀升至 418.2 亿美元 1 ,而更广泛的欺诈经济正在快速增长:仅美国消费者在 2024 年就报告因欺诈损失超过 125 亿美元,一年内增长 25% 2 。数据泄露的代价也越来越高;2024 年全球数据泄露的平均成本创下 488 万美元的纪录 3 ;如果把拒付、更换成本以及调查欺诈的运营开销都算进去,每 1 美元的欺诈会让运营商损失约 3.4 倍。 电信账户不再只是一个话费套餐,它是用户所拥有诸多资产的入口:银行 App 通过手机号做身份验证,密码重置经由它流转,双重验证码也发送到它上面。因此,当欺诈者通过钓鱼、社会工程或利用旧泄露事件中的凭证攻破一个账户时,时间非常紧迫。他们能在几分钟内完成 SIM swap(SIM 卡交换),更改账单地址,订购昂贵设备,并转向关联的金融账户——往往在受害者或运营商察觉任何异常之前就已完成。而与此同时,欺诈团队还在等昨晚的批处理任务跑完。 这种二元对立——欺诈以机器速度运行,而检测却以批处理速度运行——正是阻碍所在。对高管团队而言,欺诈不是安全层面的一个脚注,而是收入流失、监管风险暴露、客户流失加速,以及一种很少在损失报告里清晰体现的运营税负。每一种主要欺诈类型之所以得逞,都源于以下三个原因之一:(缺失的小标题/列表) 我们认为最重要的重新审视角度是:这三个原因本质上都是数据架构问题,可以用一个统一的、实时的、受治理的数据底座来解决。 根据 Stockhead 的数据,2024 年澳大利亚的账户接管和 SIM swap 攻击上升了 240%,其中约 90% 如今在完全不接触真实受害者的情况下发生。欺诈者的请求看起来完全合法。