Anthropic-Cybersecurity-Skills

754 个结构化的网络安全技能库,专为 AI agent 设计,覆盖 MITRE ATT&CK、NIST CSF 2.0、MITRE ATLAS、D3FEND 和 NIST AI RMF 五大框架。每个技能包含完整的工作流、前置条件和验证步骤,采用 progressive disclosure 架构,Agent 可快速扫描并加载执行。亮点是是目前最大开源库,支持 Claude Code、GitHub Copilot、Cursor 等 26+ 平台,让 AI 安全助手拥有资深分析师级别的判断力。社区驱动,Apache 2.0 许可。
README
Anthropic Cybersecurity Skills
面向 AI 智能体(agent)的最大开源网络安全技能库



754 个生产级网络安全技能 · 26 个安全领域 · 5 种框架映射 · 26+ 个 AI 平台
⚠️ 社区项目 — 这是独立的社区创作项目,与 Anthropic PBC 无关。
让任何 AI 智能体(agent)拥有资深分析师的安全技能
初级分析师知道在可疑内存镜像上运行哪个 Volatility3 插件、哪些 Sigma 规则能检测 Kerberoasting(Kerberos 票据伪造攻击)、以及如何跨三个云提供商界定云安全事件的攻击范围。而你的 AI 智能体不知道——除非你把这些技能赋予它。
本仓库包含 754 个结构化网络安全技能,覆盖 26 个安全领域,每个技能均遵循 agentskills.io 开放标准。每个技能都映射到 五大行业框架 — MITRE ATT&CK、NIST CSF 2.0、MITRE ATLAS、MITRE D3FEND 和 NIST AI RMF — 使其成为唯一拥有统一跨框架覆盖的开源技能库。克隆它,将其指向你的智能体,你的下一次安全调查就能在数秒内获得专家级指导。
五个框架,一个技能库
没有其他开源技能库能将每个技能映射到全部五个框架。一个技能,五个合规复选框。
| 框架 | 版本 | 本仓库范围 | 映射内容 |
|---|---|---|---|
| MITRE ATT&CK | v18 | 14 种战术 · 200+ 种技术 | 对手行为与 TTP(战术、技术、程序) |
| NIST CSF 2.0 | 2.0 | 6 个功能 · 22 个类别 | 组织安全态势 |
| MITRE ATLAS | v5.4 | 16 种战术 · 84 种技术 | AI/ML 对抗威胁 |
| MITRE D3FEND | v1.3 | 7 个类别 · 267 种技术 | 防御性对抗措施 |
| NIST AI RMF | 1.0 | 4 个功能 · 72 个子类别 | AI 风险管理 |
示例——单个技能同时映射到所有五个框架:
| 技能 | ATT&CK | NIST CSF | ATLAS | D3FEND | AI RMF |
|---|---|---|---|---|---|
| analyzing-network-traffic-of-malware | T1071 | DE.CM | AML.T0047 | D3-NTA | MEASURE-2.6 |
快速开始
# 选项 1: npx(推荐)
npx skills add mukul975/Anthropic-Cybersecurity-Skills

# 选项 2: Git clone
git clone https://github.com/mukul975/Anthropic-Cybersecurity-Skills.git
cd Anthropic-Cybersecurity-Skills
可立即与 Claude Code、GitHub Copilot、OpenAI Codex CLI、Cursor、Gemini CLI 以及任何兼容 agentskills.io 的平台配合使用。
🌍 GARS-2026 — 全球代理型 AI 就绪度调查(Global Agentic AI Readiness Survey)
我正在开展一项全球性学术研究,衡量安全专业人员、开发者和企业团队在实际中对于代理型 AI(agentic AI)——包括 MCP 服务器、工具调用、治理以及人在回路工作流——的准备程度。
如果你在使用本仓库,你的反馈将是非常有价值的数据点。
📋 参与调查(10 分钟): 调查链接
- 60 个问题 · 匿名 · 由 SRH Berlin 监督
- 你将获得 50 个 Casky Token,用于抢先体验 casky.ai
- 结果以 CC-BY 4.0 协议开放获取发布
🚀 在 Playground 中体验
亲手体验 Casky.ai —— 无需设置即可开始。
Playground 让你能够:
- 针对真实目标运行实时网络安全技能练习
- 观察 AI 智能体实时执行结构化技能
- 交互式探索 MITRE ATT&CK 映射的工作流
- 测试威胁狩猎、数字取证与事件响应(DFIR)以及渗透测试场景
无需安装。无需配置。打开即用。
为什么存在这个项目
2024 年全球网络安全人才缺口达到 480 万个未填补岗位(ISC2)。AI 智能体可以帮助缩小这一差距 —— 但前提是它们拥有结构化领域知识作为支撑。如今的智能体可以编写代码和搜索网络,但缺少那些能让通用 LLM 转变为合格安全分析师的实战实践手册。
现有的安全工具仓库提供的是单词表、payload(有效载荷)或利用代码。没有哪一个能为 AI 智能体提供资深分析师所遵循的结构化决策工作流:何时使用每种技术、需要检查哪些先决条件、如何逐步执行、以及如何验证结果。这正是本项目要填补的空白。
Anthropic Cybersecurity Skills 不是一个脚本或检查清单集合。它是一个面向 agentskills.io 标准从零开始构建的 AI 原生知识库 —— YAML 前置元数据用于亚秒级发现、结构化 Markdown 用于逐步执行、以及引用文件用于深度技术上下文。每个技能编码的是真实从业者的工作流,而非机器生成的摘要。
内容概览 —— 26 个安全领域
| 领域 | 技能数 | 关键能力 |
|---|---|---|
| 云安全(Cloud Security) | 60 | AWS、Azure、GCP 加固 · CSPM(云安全态势管理) · 云取证 |
| 威胁狩猎(Threat Hunting) | 55 | 假设驱动的狩猎 · LOTL(离地生存)检测 · 行为分析 |
| 威胁情报(Threat Intelligence) | 50 | STIX/TAXII · MISP · 情报源集成 · 行为画像 |
| Web 应用安全(Web Application Security) | 42 | OWASP Top 10 · SQL 注入 · XSS · SSRF · 反序列化 |
| 网络安全(Network Security) | 40 | IDS/IPS · 防火墙规则 · VLAN 隔离 · 流量分析 |
| 恶意软件分析(Malware Analysis) | 39 | 静态/动态分析 · 逆向工程 · 沙箱 |
| 数字取证(Digital Forensics) | 37 | 磁盘镜像 · 内存取证 · 时间线重建 |
| 安全运营(Security Operations) | 36 | SIEM 关联 · 日志分析 · 告警分诊 |
| 身份与访问管理(Identity & Access Management) | 35 | IAM 策略 · PAM(特权访问管理) · 零信任身份 · Okta · SailPoint |
| SOC 运营(SOC Operations) | 33 | 剧本 · 升级工作流 · 指标 · 桌面演练 |
| 容器安全(Container Security) | 30 | K8s RBAC · 镜像扫描 · Falco · 容器取证 |
| OT/ICS 安全(OT/ICS Security) | 28 | Modbus · DNP3 · IEC 62443 · 历史数据防护 · SCADA |
| API 安全(API Security) | 28 | GraphQL · REST · OWASP API Top 10 · WAF 绕过 |
| 漏洞管理(Vulnerability Management) | 25 | Nessus · 扫描工作流 · 补丁优先级 · CVSS |
| 事件响应(Incident Response) | 25 | 事件遏制 · 勒索软件响应 · IR 剧本 |
| 红队(Red Teaming) | 24 | 全范围演练 · AD 攻击 · 钓鱼模拟 |
| 渗透测试(Penetration Testing) | 23 | 网络 · Web · 云 · 移动 · 无线渗透 |
| 端点安全(Endpoint Security) | 17 | EDR · LOTL 检测 · 无文件恶意软件 · 持久化追踪 |
| DevSecOps | 17 | CI/CD 安全 · 代码签名 · Terraform 审计 |
| 钓鱼防御(Phishing Defense) | 16 | 电子邮件认证 · BEC 检测 · 钓鱼 IR |
| 密码学(Cryptography) | 14 | TLS · Ed25519 · 证书透明度 · 密钥管理 |
| 零信任架构(Zero Trust Architecture) | 13 | BeyondCorp · CISA 成熟度模型 · 微隔离 |
| 移动安全(Mobile Security) | 12 | Android/iOS 分析 · 移动渗透 · MDM 取证 |
| 勒索软件防御(Ransomware Defense) | 7 | 先兆检测 · 响应 · 恢复 · 加密分析 |
| 合规与治理(Compliance & Governance) | 5 | CIS 基准 · SOC 2 · 监管框架 |
| 欺骗技术(Deception Technology) | 2 | 蜜标 · 入侵检测金丝雀 |
AI 智能体如何使用这些技能
每个技能扫描仅需 约 30个 token(仅前置元数据),完整加载(全部工作流)需要 500–2000 个 token。这种渐进式披露架构让智能体能在单次扫描中搜索全部 754 个技能,而不会撑爆上下文窗口。
用户提示:"分析这个内存镜像,寻找凭据窃取的迹象"

智能体内部过程:

  1. 扫描 754 个技能的前置元数据(每个约 30 个 token)
     → 通过标签、描述、领域匹配,识别出 12 个相关技能

  2. 加载排名前 3 的匹配项:
     • performing-memory-forensics-with-volatility3
     • hunting-for-credential-dumping-lsass
     • analyzing-windows-event-logs-for-credential-access

  3. 逐步执行结构化的工作流部分
     → 运行 Volatility3 插件,检查 LSASS 访问模式,
        与事件日志证据关联

  4. 使用验证部分确认结果
     → 确认 IOC(入侵指标),将发现映射到 ATT&CK T1003(凭据盗窃)
没有这些技能,智能体会猜测工具命令并遗漏关键步骤。有了它们,它就能遵循资深 DFIR 分析师所使用的同一套剧本。
技能结构
每个技能遵循一致的目录结构:
skills/performing-memory-forensics-with-volatility3/
├── SKILL.md              ← 技能定义(YAML 前置元数据 + Markdown 正文)
├── references/
│   ├── standards.md      ← MITRE ATT&CK、ATLAS、D3FEND、NIST 映射
│   └── workflows.md      ← 深入的技术流程参考
├── scripts/
│   └── process.py        ← 可用的辅助脚本
└── assets/
    └── template.md       ← 已填写的检查清单和报告模板
YAML 前置元数据(实际示例)
---
name: performing-memory-forensics-with-volatility3
description: >-
  使用 Volatility3 框架分析内存镜像,提取运行进程、网络连接、
  注入的代码和恶意软件工件。
domain: cybersecurity
subdomain: digital-forensics
tags: [forensics, memory-analysis, volatility3, incident-response, dfir]
atlas_techniques: [AML.T0047]
d3fend_techniques: [D3-MA, D3-PSMD]
nist_ai_rmf: [MEASURE-2.6]
nist_csf: [DE.CM-01, RS.AN-03]
version: "1.2"
author: mukul975
license: Apache-2.0
---
Markdown 正文部分
## 何时使用
触发条件——AI 智能体应在什么时候激活这个技能?

## 先决条件
所需的工具、访问级别和环境设置。

## 工作流
逐步执行指南,包含具体命令和决策点。

## 验证
如何确认技能已成功执行。
前置元数据字段:name(短横线命名,1–64 字符)、description(富含关键词,便于智能体发现)、domain、subdomain、tags、atlas_techniques(MITRE ATLAS ID)、d3fend_techniques(MITRE D3FEND ID)、nist_ai_rmf(NIST AI RMF 引用)、nist_csf(NIST CSF 2.0 类别)。MITRE ATT&CK 技术映射记录在每个技能的 references/standards.md 文件中,以及随版本发布附带的 ATT&CK Navigator layer 文件中。
| 战术 | ID | 覆盖度 | 关键技能 |
|---|---|---|---|
| 侦察(Reconnaissance) | TA0043 | 强 | OSINT、子域名枚举、DNS 侦察 |
| 资源开发(Resource Development) | TA0042 | 中等 | 钓鱼基础设施、C2 建立检测 |
| 初始访问(Initial Access) | TA0001 | 强 | 钓鱼模拟、漏洞检测、强制浏览 |
| 执行(Execution) | TA0002 | 强 | PowerShell 分析、无文件恶意软件、脚本块日志 |
| 持久化(Persistence) | TA0003 | 强 | 计划任务、注册表、服务账户、LOTL |
| 权限提升(Privilege Escalation) | TA0004 | 强 | Kerberoasting、AD 攻击、云权限提升 |
| 防御规避(Defense Evasion) | TA0005 | 强 | 混淆、rootkit 分析、规避检测 |
| 凭据访问(Credential Access) | TA0006 | 强 | Mimikatz 检测、传递哈希、凭据转储 |
| 发现(Discovery) | TA0007 | 中等 | BloodHound、AD 枚举、网络扫描 |
| 横向移动(Lateral Movement) | TA0008 | 强 | SMB 漏洞利用、使用 Splunk 检测横向移动 |
| 收集(Collection) | TA0009 | 中等 | 电子邮件取证、数据暂存检测 |
| 命令与控制(Command and Control) | TA0011 | 强 | C2 信标、DNS 隧道、Cobalt Strike 分析 |
| 数据外泄(Exfiltration) | TA0010 | 强 | DNS 外泄、DLP 控制、数据丢失检测 |
| 影响(Impact) | TA0040 | 强 | 勒索软件防御、加密分析、恢复 |
ATT&CK Navigator layer 文件 包含在 v1.0.0 发布资源中,用于可视化覆盖映射。
📊 NIST CSF 2.0 对齐——全部 6 个功能注意: ATT&CK v19 将于 2026 年 4 月 28 日发布——将防御规避(TA0005)拆分为两个新战术:隐秘(Stealth) 和 削弱防御(Impair Defenses)。技能映射将在未来的版本中更新。
| 功能 | 技能数 | 示例 |
|---|---|---|
| 治理(Govern, GV) | 30+ | 风险策略、策略框架、角色与职责 |
| 识别(Identify, ID) | 120+ | 资产发现、威胁态势评估、风险分析 |
| 保护(Protect, PR) | 150+ | IAM 加固、WAF 规则、零信任、加密 |
| 检测(Detect, DE) | 200+ | 威胁狩猎、SIEM 关联、异常检测 |
| 响应(Respond, RS) | 160+ | 事件响应、取证、事件遏制 |
| 恢复(Recover, RC) | 40+ | 勒索软件恢复、BCP、灾难恢复 |
NIST CSF 2.0(2024 年 2 月)新增了 治理(Govern) 功能,并将范围从关键基础设施扩展到所有组织。技能映射对齐全部 22 个类别,并引用了 106 个子类别。
📊 框架深入解读——ATLAS、D3FEND、AI RMF
MITRE ATLAS v5.4 — AI/ML 对抗威胁
ATLAS 映射针对 AI 和机器学习系统的对抗战术、技术和案例研究。v5.4 版涵盖 16 种战术和 84 种技术,包括 2025 年末新增的代理型 AI 攻击向量:AI 智能体上下文投毒、工具调用滥用、MCP 服务器入侵以及恶意智能体部署。映射到 ATLAS 的技能帮助智能体识别和防御针对机器学习流水线(ML pipeline)、模型权重、推理 API 和自主工作流的威胁。
MITRE D3FEND v1.3 — 防御性对抗措施
D3FEND 是由 NSA 资助的知识图谱,包含 267 种防御技术,组织在 7 个战术类别下:建模(Model)、加固(Harden)、检测(Detect)、隔离(Isolate)、欺骗(Deceive)、驱逐(Evict)和恢复(Restore)。基于 OWL 2 本体构建,它使用共享的数字工件层将防御措施与 ATT&CK 攻击技术进行双向映射。带有 D3FEND 标识的技能让智能体能够针对检测到的威胁推荐具体的防御对策。
NIST AI RMF 1.0 + GenAI Profile(AI 600-1)
AI 风险管理框架定义了 4 个核心功能——治理(Govern)、测绘(Map)、度量(Measure)、管理(Manage),以及 72 个子类别,用于可信 AI 开发。GenAI Profile(AI 600-1,2024 年 7 月)新增了 12 个风险类别,专门针对生成式 AI,涵盖从幻觉(confabulation)和数据隐私到提示注入和供应链风险等。科罗拉多州的 AI 法案(2026 年 2 月生效)为符合 NIST AI RMF 的组织提供了 法律安全港,使得这些映射与监管合规直接相关。
兼容平台
AI 代码助手 Claude Code(Anthropic)· GitHub Copilot(Microsoft)· Cursor · Windsurf · Cline · Aider · Continue · Roo Code · Amazon Q Developer · Tabnine · Sourcegraph Cody · JetBrains AI
CLI 智能体 OpenAI Codex CLI · Gemini CLI(Google)
自主智能体(Autonomous Agents) Devin · Replit Agent · SWE-agent · OpenHands
智能体框架与 SDK LangChain · CrewAI · AutoGen · Semantic Kernel · Haystack · Vercel AI SDK · 任何 MCP 兼容智能体
所有支持 agentskills.io 标准的平台都能无需配置即可加载这些技能。
用户反馈
"一个真实、组织有序的安全技能数据库,任何 AI 智能体都能即插即用。不是教程,不是博客文章。" — Hasan Toor (@hasantoxr),AI/科技创作者
"这不是一个随机收集的安全脚本。它是一个为 AI 驱动的安全工作流设计的结构化运营知识库。" — fazal-sec,Medium
特色收录
| 来源 | 类型 | 链接 |
|---|---|---|
| awesome-agent-skills | 精选列表(1000+ 技能索引) | VoltAgent/awesome-agent-skills |
| awesome-ai-security | 精选列表(AI 安全工具) | ottosulin/awesome-ai-security |
| awesome-codex-cli | 精选列表(Codex CLI 资源) | RoggeOhta/awesome-codex-cli |
| SkillsLLM | 技能目录与市场 | skillsllm.com/skill/anthropic-cybersecurity-skills |
| Openflows | 信号分析与追踪 | openflows.org |
| NeverSight skills_feed | 自动化技能索引 | NeverSight/skills_feed |
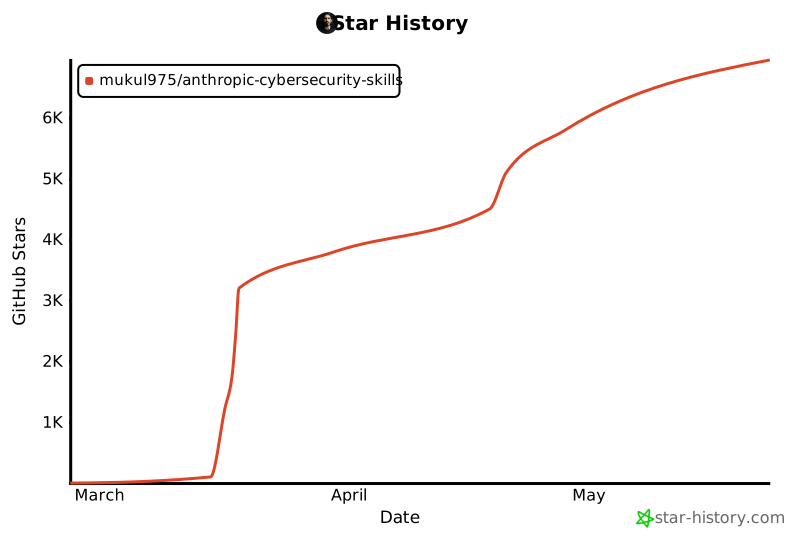
Star 历史
版本发布
| 版本 | 日期 | 亮点 |
|---|---|---|
| v1.0.0 | 2026 年 3 月 11 日 | 734 个技能 · 26 个领域 · MITRE ATT&CK + NIST CSF 2.0 映射 · ATT&CK Navigator layer |
自 v1.0.0 以来,技能在 main 分支上持续增长——库中现在包含 754 个技能,并具备 5 框架映射(MITRE ATLAS、D3FEND 和 NIST AI RMF 在发布后新增)。请查看 Releases 获取最新标记版本。
贡献
本项目通过社区贡献发展壮大。以下是参与方式:
添加新技能——像“欺骗技术”(2 个技能)和“合规与治理”(5 个技能)等领域最需要帮助。请遵循 CONTRIBUTING.md 中的模板,提交标题为 Add skill: your-skill-name 的 PR。
改进现有技能——添加框架映射、修正工作流、更新工具引用,或贡献脚本和模板。
报告问题——发现不准确的步骤或损坏的脚本?开启一个 Issue。
每个 PR 都会在 48 小时内进行技术准确性和 agentskills.io 标准合规性审查。可从 good first issues 入手。
本项目遵循 Contributor Covenant。参与即表示你同意遵守该行为准则。
社区
💬 讨论区(Discussions) —— 问题、想法和路线图讨论 🐛 Issues —— 错误报告和功能请求 🔒 安全策略(Security Policy) —— 负责任的披露流程(48 小时内确认)
引用
如果你在研究或出版物中使用了本项目:
@software{anthropic_cybersecurity_skills,
  author       = {Jangra, Mahipal},
  title        = {Anthropic Cybersecurity Skills},
  year         = {2026},
  url          = {https://github.com/mukul975/Anthropic-Cybersecurity-Skills},
  license      = {Apache-2.0},
  note         = {754 structured cybersecurity skills for AI agents,
                  mapped to MITRE ATT\&CK, NIST CSF 2.0, MITRE ATLAS,
                  MITRE D3FEND, and NIST AI RMF}
}
许可证
本项目采用 Apache License 2.0。你可以在个人和商业项目中自由使用、修改和分发这些技能。
如果本项目对你的安全工作有所帮助,欢迎给它一个 ⭐
社区项目,由 @mukul975 创建。与 Anthropic PBC 无关。